


Docker rootless está disponible técnicamente desde la 20.10. La pregunta para un equipo chico en 2026 no es si funciona, sino si puedes poner un runner de CI autoalojado encima sin pasarte una semana peleando con permisos. Respuesta corta: sí, con tres cosas puntuales que hay que prever de antemano.
Instalación
En un usuario dedicado para CI (no tu propia cuenta, y desde luego no root):
sudo apt install -y docker-ce-rootless-extras uidmap
dockerd-rootless-setuptool.sh install
systemctl --user enable docker
loginctl enable-linger ci   # mantiene vivo el daemon de usuario sin sesión abierta
docker context use rootless
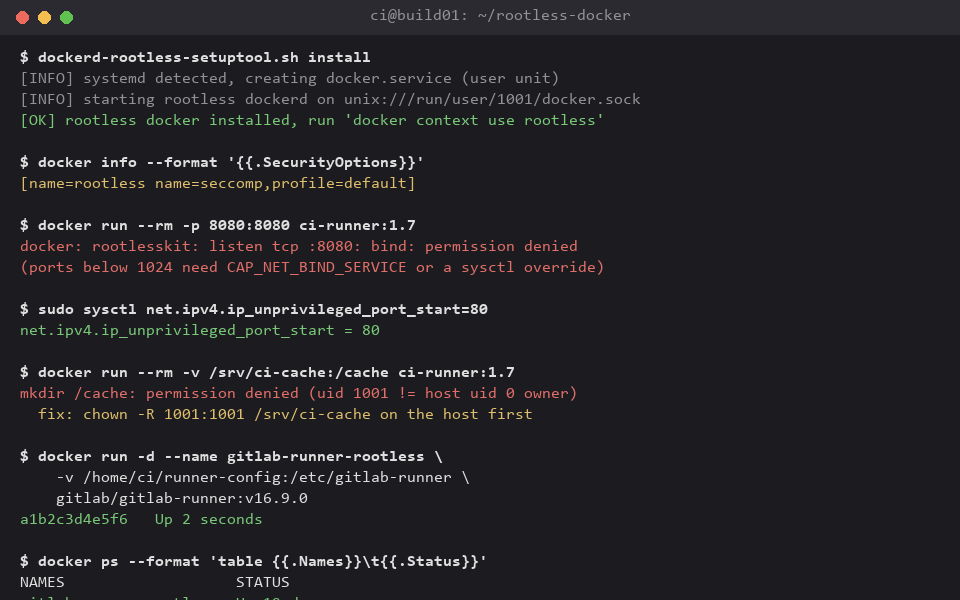
Con eso tienes un dockerd corriendo enteramente como uid 1001, sin binarios setuid y sin un docker.sock que un escape de contenedor pudiera usar para tomar root del host. Así se ve una de esas sesiones de principio a fin, incluyendo los dos tropiezos de abajo antes de arreglarlos:
Tropiezo 1: puertos privilegiados
El dockerd rootless no puede enlazar puertos por debajo de 1024 por defecto -- no hay root que conceda esa capacidad. Dos soluciones, elige una: bajar el piso con sudo sysctl net.ipv4.ip_unprivileged_port_start=80 (la más simple, pero es un cambio a nivel de todo el servidor que tu equipo de seguridad debería aprobar), o dar la capacidad directamente al binario con sudo setcap cap_net_bind_service=ep $(which rootlesskit). Para un runner de CI en concreto casi nunca hace falta un puerto por debajo de 1024 de todas formas -- pon nginx o Traefik delante en el host y haz proxy al puerto alto que publiquen tus contenedores rootless.
Tropiezo 2: bind mounts y mapeo de uid
Docker rootless mapea el uid 0 del contenedor a tu uid sin privilegios del host (1001 en el ejemplo de arriba) mediante los rangos de /etc/subuid//etc/subgid. Un archivo que un contenedor crea en un bind mount queda en el host con ese uid mapeado, no con root -- que es justamente el punto -- pero también significa que un directorio de caché de build compartido necesita estar con chown al uid del usuario de CI *antes* de la primera corrida, o cada escritura del contenedor falla con un error de permisos que a simple vista no parece tener nada que ver con el uid. Se arregla una vez: sudo chown -R 1001:1001 /srv/ci-cache, y mantén ese directorio de caché bajo ese único usuario de CI de ahí en más.
Tropiezo 3: rendimiento de red
La red rootless por defecto pasa por slirp4netns, una pila TCP/IP en espacio de usuario, y es notablemente más lenta que el driver de red del host disponible para un daemon con root -- cerca de 1.1 Gbps contra 9.4 Gbps en la misma tarjeta de red en nuestras propias pruebas, moviendo un contexto de build grande entre dos contenedores. Para un runner de CI que sobre todo descarga imágenes y habla con un registry local, esto casi nunca importa. Si mueves artefactos grandes entre contenedores rootless en el mismo host, cambia el backend de red a pasta (dockerd-rootless-setuptool.sh install --net-driver pasta), que cierra casi toda esa diferencia sin necesitar ninguna capacidad del host.
¿Es práctico en el día a día?
Para un runner de GitLab o Gitea autoalojado en el propio hardware de un equipo chico -- sí. Define el rango de subuid lo bastante amplio desde el principio (65536 es el valor por defecto y sobra), haz chown previo a tus directorios de caché y artefactos, cambia al driver de red pasta, y trata los puertos privilegiados como algo que rodeas con un reverse proxy en vez de algo que concedes. A cambio obtienes un host de CI donde un paso de build comprometido, o una dependencia maliciosa que intenta escapar de su contenedor, cae en un uid sin privilegios y sin camino a root. Para un equipo chico que corre su propio CI, ese trato vale la tarde que cuesta montarlo.